N-able sofre invasão em servidor de nuvem e afeta segurança de e-mail
A N-able confirmou que agentes desconhecidos acessaram um servidor em nuvem da Mail Assure e SpamExperts, desativando interfaces de gerenciamento globalmente.
Todas as notícias
RSS74 notícias
- CibersegurançaN-able sofre invasão em servidor de nuvem e afeta segurança de e-mailA N-able confirmou que agentes desconhecidos acessaram um servidor em nuvem da Mail Assure e SpamExperts, desativando interfaces de gerenciamento globalmente.Por CyberX I.T Solutions
 CibersegurançaAI pentesting ganha força, mas privacidade de dados e segurança em produção são as maiores preocupaçõesPesquisa da Intruder revela que 55% das organizações já utilizam pentest impulsionado por IA, porém 40% apontam privacidade de dados e 36% segurança em produção como principais barreiras.Por CyberX I.T Solutions
 CibersegurançaMalware EggStreme é reescrito para evadir detecções em ataques governamentaisGrupo de APT associado à China redesenhou o framework EggStreme com novas arquiteturas de rede, criptografia e modo passivo para burlar ferramentas de segurança.Por CyberX I.T Solutions
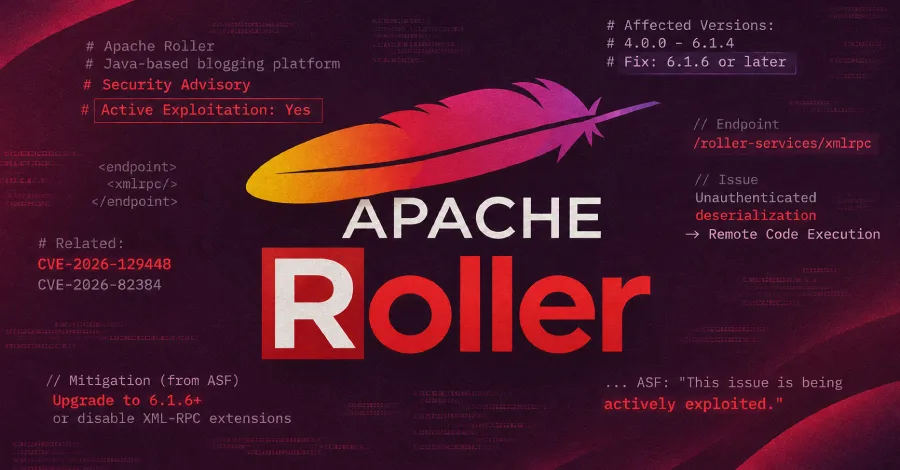 CibersegurançaFalha crítica de execução remota de código no Apache Roller é explorada ativamenteA vulnerabilidade CVE-2026-129448 afeta a plataforma Apache Roller, permitindo execução remota de código sem autenticação via endpoint XML-RPC.Por CyberX I.T Solutions
 CibersegurançaF5 alerta seis vulnerabilidades críticas no BIG‑IP que podem causar queda do TMM e possibilitar RCEA F5 divulgou seis falhas críticas no BIG‑IP que permitem derrubar o Traffic Management Microkernel (TMM) e, em alguns cenários, executar código remoto. A empresa disponibilizou hotfixes de engenharia sem garantia de funcionamento.Por CyberX I.T Solutions
 CibersegurançaVulnerabilidade HTTP/2 no NGINX permite execução de código sem autenticação (CVE‑2026‑123007)Um defeito de mais de dez anos no suporte HTTP/2 do NGINX (CVE‑2026‑123007) permite que invasores não autenticados executem código nos servidores afetados.Por CyberX I.T Solutions
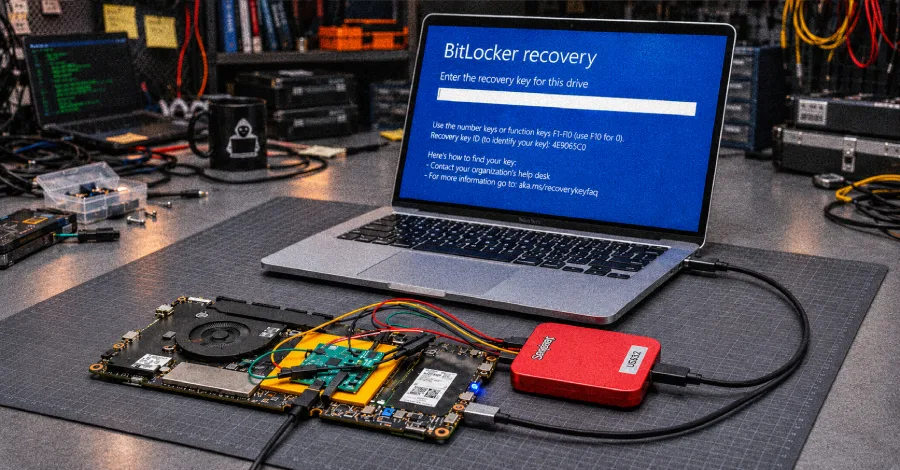 CibersegurançaFalha no Firmware de TPM Reduz Tempo de Quebra de PINs em PCs AMD e IntelPesquisadores demonstram que, ao abrir o gabinete de um PC, é possível reescrever o estado do TPM e contornar o bloqueio de tentativas de PIN em Windows Hello e BitLocker, reduzindo o tempo de descoberta de PINs de anos para dias.Por CyberX I.T Solutions
 CibersegurançaPentesting com I.A.: Como Escolher Fornecedores em um Cenário de Exploração AceleradaA crescente velocidade de exploração de vulnerabilidades, impulsionada pela I.A., exige uma abordagem mais rigorosa na seleção de ferramentas de pentesting autônomo. Avaliar fornecedores em ambientes reais é crucial para garantir cobertura e segurança.Por CyberX I.T Solutions
 CibersegurançaCISA adiciona falha crítica no Puppet ao catálogo KEV em meio a alertas de exploraçãoA CISA incluiu uma vulnerabilidade crítica de execução remota de código no Perforce Puppet em seu catálogo de exploração ativa, gerando um prazo urgente de correção para agências federais.Por CyberX I.T Solutions