Falha crítica de execução remota de código no Apache Roller é explorada ativamente
A vulnerabilidade CVE-2026-129448 afeta a plataforma Apache Roller, permitindo execução remota de código sem autenticação via endpoint XML-RPC.
Falha crítica de execução remota de código no Apache Roller é explorada ativamente
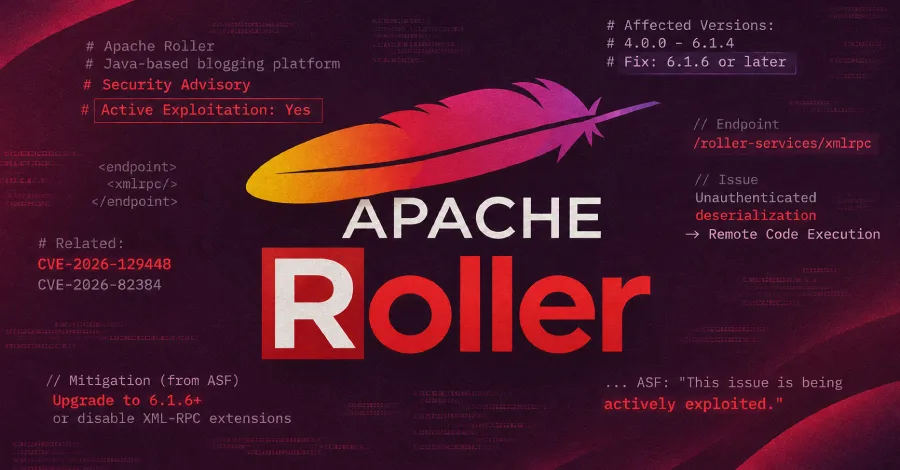
A Apache Software Foundation (ASF) emitiu um alerta urgente sobre uma vulnerabilidade crítica de segurança que afeta o Apache Roller, uma popular plataforma de blogs em Java de código aberto. A falha, rastreada sob o identificador CVE-2026-129448 com pontuação máxima de gravidade CVSS de 9.8, está sob exploração ativa em ataques cibernéticos reais no ambiente de ameaças.
O vetor de ataque reside no tratamento inadequado de desserialização insegura de dados não confiáveis dentro do endpoint XML-RPC da aplicação. De acordo com os mantenedores do projeto, o endpoint aceita tipos de extensão de fornecedores e realiza o processo de desserialização antes mesmo de autenticar a identidade do solicitante, abrindo caminho para que atacantes remotos sem privilégios executem comandos arbitrários no servidor alvo.
Escopo de versões afetadas e relação com vulnerabilidade anterior
Existem divergências pontuais nas documentações técnicas e bases públicas de vulnerabilidades quanto ao limite superior das versões afetadas. Enquanto o NVD do NIST, o Security Affairs e o Bleeping Computer apontam que a falha atinge as versões da 4.0.0 até a 6.1.4, análises especializadas como a da Tuskira AI indicam que o escopo pode se estender até a versão 6.1.5.
A ASF esclareceu que esta nova CVE está diretamente relacionada à CVE-2026-82384, uma falha divulgada anteriormente em setembro de 2026 que tratava do mesmo mecanismo de desserialização inadequada no endpoint XML-RPC, mas que inicialmente listava apenas a versão 6.1.5 como impactada. O problema decorre do mapeamento incondicional do servlet, fazendo com que a análise e desserialização de requisições ocorram mesmo se a funcionalidade global de XML-RPC estiver desativada na interface de administração.
Recomendações de mitigação e plano de ação imediato
A recomendação prioritária da Apache Software Foundation é a atualização imediata do Apache Roller para a versão 6.1.6 ou superior, que neutraliza o problema ao desativar tipos de extensão inadequados e rejeitar requisições quando o recurso XML-RPC estiver desabilitado.
Para administradores que não possam aplicar o patch de imediato, a fundação sugere medidas paliativas de mitigação manual. É necessário definir o parâmetro enabledForExtensions como false no arquivo WEB-INF/web.xml ou remover completamente o mapeamento do servlet /roller-services/xmlrpc, reiniciando a aplicação em seguida. A entidade reforça que desativar o XML-RPC unicamente pela interface gráfica de administração é insuficiente, visto que as versões vulneráveis processam a requisição antes de checar tal configuração.
Análise Técnica CyberX
A vulnerabilidade CVE-2026-129448 expõe uma falha clássica de arquitetura em aplicações Java que utilizam endpoints baseados em XML-RPC sem validação prévia de autenticação. O mecanismo de desserialização de dados não confiáveis acionado pelo endpoint aceita objetos arbitrários fornecidos pelo cliente, permitindo a injeção de gadgets de classpath conhecidos capazes de manipular o fluxo de execução e resultar em Remote Code Execution (RCE).
Superfície de exposição e condições de exploração
A superfície de exposição abrange qualquer servidor rodando instâncias vulneráveis do Apache Roller expostas à internet ou a redes internas com acesso ao endpoint XML-RPC (geralmente mapeado em /roller-services/xmlrpc). Como o exploit não requer credenciais válidas e independe de configurações complexas não-padrão (já que o mapeamento do servlet ocorre de forma incondicional), qualquer ator malicioso pode disparar cargas úteis de forma automatizada.
Mitigação avançada e validação defensiva
Equipes de segurança devem auditar os ativos corporativos para inventariar instâncias do Apache Roller. Caso a atualização para a versão 6.1.6 seja inviável no curto prazo, a alteração manual do arquivo web.xml e a remoção física do mapeamento do servlet são altamente recomendadas para bloquear o caminho de execução explorado nos ataques em andamento.
CyberX SOC Intelligence Bulletin
O monitoramento de SOC deve focar na identificação de requisições HTTP direcionadas aos endpoints XML-RPC do Apache Roller, avaliando padrões anômalos de tráfego e tentativas de execução de código por IPs não autenticados. Não foram divulgados indicadores de comprometimento (IoCs) específicos ou detalhes sobre a identidade dos grupos de ameaça responsáveis pelos ataques ativos.
Sinais de investigação e telemetria recomendada
- Inspecionar logs de acesso do servidor de aplicação (Tomcat ou container equivalente) em busca de requisições POST frequentes ou volumosas direcionadas a
/roller-services/xmlrpc. - Verificar processos filhos gerados abruptamente pelo processo Java do servidor Roller, o que pode indicar execução bem-sucedida de comandos via shell.
- Auditar a integridade dos arquivos de configuração, especialmente
WEB-INF/web.xml, para detectar modificações não autorizadas.
Mapeamento MITRE ATT&CK
- TA0001 (Initial Access) / T1190 (Exploit Public-Facing Application): Exploração do endpoint XML-RPC desprotegido para entrada inicial.
- TA0002 (Execution) / T1203 (Exploitation for Client Execution): Desserialização não confiável resultando em execução de código arbitrário.
Perguntas frequentes
O que é a CVE-2026-129448?
É uma vulnerabilidade crítica de segurança que afeta o Apache Roller, permitindo a execução remota de código sem autenticação através do endpoint XML-RPC da aplicação.
Quais versões do Apache Roller são afetadas?
Fontes apontam que a falha atinge as versões da 4.0.0 até a 6.1.4, enquanto análises especializadas indicam que o escopo pode se estender até a versão 6.1.5.
Como corrigir a vulnerabilidade?
A principal recomendação é atualizar o Apache Roller para a versão 6.1.6 ou superior, que neutraliza o problema.
O que fazer caso não seja possível atualizar o sistema imediatamente?
É possível aplicar mitigações manuais definindo o parâmetro enabledForExtensions como false no arquivo WEB-INF/web.xml ou removendo o mapeamento do servlet.