Pentesting com I.A.: Como Escolher Fornecedores em um Cenário de Exploração Acelerada
A crescente velocidade de exploração de vulnerabilidades, impulsionada pela I.A., exige uma abordagem mais rigorosa na seleção de ferramentas de pentesting autônomo. Avaliar fornecedores em ambientes reais é crucial para garantir cobertura e segurança.
A inteligência artificial está remodelando o cenário da cibersegurança, acelerando tanto a descoberta quanto a exploração de vulnerabilidades. Com a exploração de falhas ocorrendo rotineiramente antes mesmo da disponibilidade de patches, a escolha de soluções de pentesting baseadas em I.A. torna-se uma decisão estratégica que exige critérios rigorosos, indo muito além das demonstrações de vendas.
Aceleração da Exploração e o Papel da I.A.
Relatórios recentes sublinham a urgência do cenário. O Mandiant M-Trends 2026 estima que o tempo médio para exploração de vulnerabilidades é de 'menos sete dias', indicando que ataques ocorrem antes mesmo que as correções estejam disponíveis. Dados da VulnCheck para o primeiro semestre de 2026 revelam que 23,43% das Vulnerabilidades Conhecidas Exploradas (KEVs) foram atingidas no dia ou antes da sua divulgação pública. O tempo médio entre a publicação de uma CVE e sua inclusão na lista de KEVs caiu de 120 para 80 dias em 2026.
A I.A. é um fator chave nessa aceleração. O Google Threat Intelligence Group (GTIG) identificou, pela primeira vez, um ator de ameaças utilizando um exploit de dia zero que se acredita ter sido desenvolvido com I.A., visando um bypass de autenticação de dois fatores (2FA) em uma ferramenta de administração de servidor. A I.A. também tem sido associada ao desenvolvimento acelerado de suítes de infraestrutura e malwares polimórficos, como o PROMPTSPY, sinalizando uma mudança para a orquestração autônoma de ataques.
A pesquisa da CrowdStrike de 2026 documenta um aumento de 42% em vulnerabilidades de dia zero exploradas antes da divulgação pública, enquanto o Verizon 2025 DBIR aponta que a exploração de vulnerabilidades agora responde por 20% de todas as violações, um aumento de 34% ano a ano. A I.A. está, de fato, reduzindo a habilidade e o tempo necessários para transformar avisos de segurança em lógicas de exploração funcionais.
A Ascensão do Pentesting com I.A.
Diante desse cenário, a adoção de ferramentas de pentesting com I.A. está em ascensão. Uma pesquisa da Synack e Omdia de março de 2026 com líderes de segurança nos EUA revelou que 95% das organizações priorizam o pentesting, mas testam, em média, apenas 32% de sua superfície de ataque global. Para fechar essa lacuna, 87% dos líderes de segurança estão planejando, pilotando ou já utilizando I.A. agentiva para testes de penetração.
No entanto, a escolha do fornecedor certo é complexa. Demonstrações de produtos podem ser enganosas, e as verdadeiras lacunas de uma ferramenta de I.A. só se manifestam em fluxos de trabalho autenticados, na cobertura real da aplicação e na segurança operacional em ambientes de produção.
Além da Demonstração: A Importância da Validação em Ambientes Reais
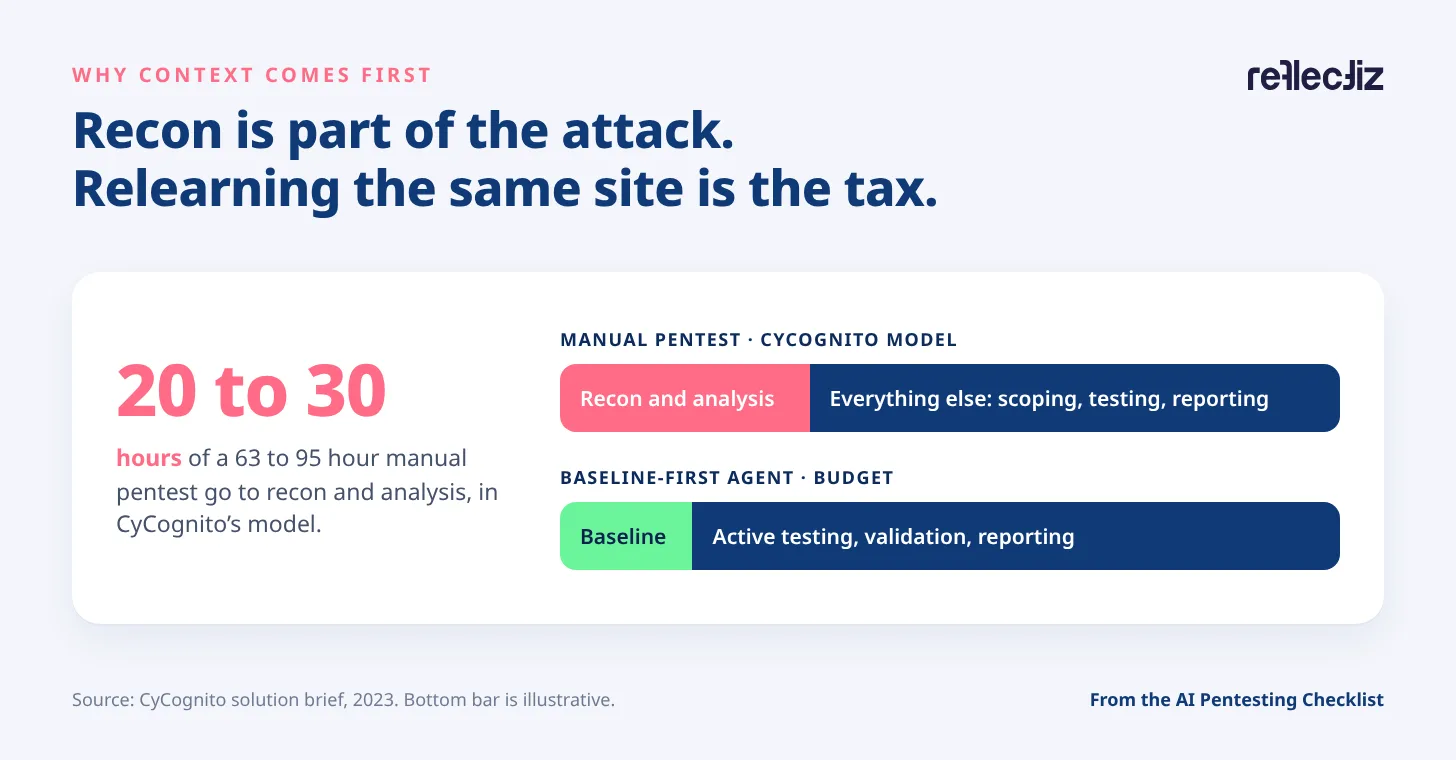
A diferença entre um scanner inteligente e um agente de I.A. capaz de raciocinar sobre uma aplicação reside no contexto. Enquanto alguns agentes começam do zero em cada execução, outros utilizam um modelo existente do site, atualizando-o entre os testes. Essa capacidade de manter e usar o contexto prévio é crucial, pois a fase de reconhecimento pode consumir de 20 a 30 horas de um pentest manual, segundo o modelo da CyCognito.
Um exemplo notável é a descoberta de uma RCE não autenticada (CVE-2026-68982) no Apache Airflow. Um pesquisador de segurança, auxiliado por I.A., encontrou a falha ao testar como as partes da implantação confiavam umas nas outras, em vez de apenas ler o código, demonstrando o poder do raciocínio contextual da I.A. em vez de uma análise superficial.
Para garantir a eficácia, é fundamental que os agentes de I.A. não apenas suspeitem de padrões, mas provem a exploração, reproduzam suas descobertas e forneçam evidências verificáveis. Uma lista de problemas suspeitos não é um pentest validado. Em um caso de estudo, um agente de I.A. encontrou uma falha em um site de uma grande seguradora onde a solicitação de senha de uso único poderia enviar códigos de login para qualquer endereço de e-mail. O agente provou a falha ao fazer login com um código enviado para sua própria caixa de entrada, sendo então interrompido por salvaguardas.
Critérios Essenciais na Escolha de um Fornecedor
A avaliação de fornecedores de pentesting com I.A. deve focar em aspectos críticos que vão além da superfície. É essencial que o agente demonstre capacidade de:
- Atingir fluxos autenticados: Navegar por logins multifator e etapas complexas.
- Validar achados: Provar a exploração e reproduzir as vulnerabilidades, fornecendo evidências claras.
- Garantir segurança em produção: Operar com salvaguardas robustas que funcionem independentemente do modelo de I.A., controlando o que o agente pode fazer e quem pode interromper uma execução.
- Medir cobertura: Explicar o que foi testado, o que foi ignorado e como a cobertura é quantificada.
- Retestar correções: Rerrodar o ataque exato após uma correção, e não apenas um reescaneamento genérico.
- Gerenciar dados: Esclarecer quais dados o agente retém ou utiliza para treinamento.
A melhor forma de avaliar é através de um 'bake-off' – um teste prático na própria aplicação do cliente, com contas de teste e escopo definidos, comparando múltiplos fornecedores simultaneamente. Isso permite pontuar cada critério e identificar o agente que realmente entrega resultados, não apenas promessas.
Análise Técnica CyberX
A integração da Inteligência Artificial no pentesting representa uma evolução significativa, mas também introduz complexidades técnicas na avaliação de sua eficácia e segurança. A aceleração da exploração de vulnerabilidades, com o tempo médio para exploração tornando-se negativo, exige que as equipes de segurança adotem ferramentas que possam operar com a mesma velocidade e profundidade que os adversários.
Mecanismos de Exploração Acelerados pela I.A.
A I.A. contribui para a automação de tarefas de reconhecimento, análise de código e desenvolvimento de exploits. Ferramentas de I.A. podem identificar padrões complexos e falhas lógicas que scanners tradicionais ou análises estáticas podem perder. A capacidade de raciocinar sobre o contexto da aplicação, em vez de apenas escanear por assinaturas conhecidas, permite a descoberta de vulnerabilidades mais sofisticadas, como bypasses de 2FA ou RCEs em interações de componentes.
Desafios Técnicos na Avaliação de Ferramentas de I.A.
A seleção de um fornecedor de pentesting com I.A. deve focar em capacidades técnicas comprovadas:
- Contexto e Reconhecimento: O agente deve ser capaz de construir e manter um modelo contextual da aplicação, navegando por fluxos complexos, incluindo autenticação multifator e sessões logadas. A capacidade de persistir esse conhecimento entre as execuções é crucial para eficiência.
- Validação de Exploração: A ferramenta deve ir além da identificação de 'suspeitas'. Ela precisa provar a exploração da vulnerabilidade, reproduzir o cenário e fornecer evidências técnicas detalhadas (e.g., logs, capturas de tela, payloads) que permitam a verificação e remediação pela equipe de segurança.
- Salvaguardas (Guardrails): Em ambientes de produção, as salvaguardas são críticas. Elas devem ser independentes do modelo de I.A. e garantir que o agente não cause danos, não exfiltre dados sensíveis ou não execute ações não autorizadas. A transparência sobre como essas salvaguardas operam e quem pode intervir é fundamental.
- Cobertura e Escopo: É vital entender como o agente mede a cobertura da superfície de ataque e se ele pode testar diferentes papéis de usuário e cadeias de ataque complexas.
- Reteste de Correções: A capacidade de reexecutar o *mesmo* ataque após uma correção é essencial para validar a eficácia da remediação, em vez de apenas realizar um reescaneamento genérico.
Implicações para a Postura Defensiva
A adoção de pentesting com I.A. permite uma abordagem mais proativa e contínua à gestão de vulnerabilidades. Ao automatizar testes complexos, as organizações podem reduzir o tempo entre a descoberta e a correção, alinhando-se à velocidade dos adversários. No entanto, a dependência de I.A. exige que as equipes de segurança desenvolvam novas habilidades para auditar e validar os resultados dessas ferramentas, garantindo que não introduzam novos riscos ou falsos positivos.
Recomendações Técnicas CyberX
- Realize 'bake-offs' rigorosos em ambientes de teste controlados, utilizando suas próprias aplicações e cenários específicos.
- Exija provas concretas de exploração e reprodução de vulnerabilidades, não apenas relatórios de suspeitas.
- Verifique a robustez das salvaguardas e a capacidade de controle humano sobre o agente de I.A.
- Compreenda a metodologia de reconhecimento e a capacidade do agente de manter o contexto da aplicação.
- Integre os resultados do pentesting com I.A. em seu ciclo de vida de desenvolvimento seguro (SDLC) e processos de gestão de vulnerabilidades.
CyberX SOC Intelligence Bulletin
A crescente sofisticação e velocidade de exploração de vulnerabilidades, impulsionadas pela I.A., representam uma ameaça operacional significativa para web applications. A capacidade de adversários desenvolverem e implantarem exploits de dia zero rapidamente, como o bypass de 2FA identificado pelo GTIG, exige uma reavaliação das estratégias de detecção e resposta.
Ativos e Condições de Exposição
Web applications, especialmente aquelas com fluxos de autenticação complexos (MFA, múltiplos passos) e APIs expostas, são os principais alvos. A falta de cobertura de pentesting em grande parte da superfície de ataque (68% em média) aumenta o risco de exposição a vulnerabilidades não descobertas.
Sinais de Investigação e Telemetria
Equipes de SOC devem monitorar ativamente por:
- Atividade de Reconhecimento Anômala: Padrões incomuns de acesso a URLs, enumeração rápida de diretórios ou parâmetros, tentativas de login com credenciais variadas ou em alta frequência.
- Tentativas de Bypass de Autenticação: Falhas repetidas em 2FA, manipulação de tokens de sessão ou tentativas de redefinição de senha suspeitas.
- Payloads Inesperados: Requisições HTTP contendo strings ou estruturas de dados que indicam tentativas de injeção (SQL, XSS, Command Injection) ou manipulação de lógica de negócio.
- Logs de Erro Incomuns: Erros de aplicação que podem indicar tentativas de exploração bem-sucedidas ou falhas em componentes internos.
MITRE ATT&CK
As técnicas de ataque relevantes incluem:
- TA0043 - Discovery: T1087.001 (Account Discovery: Local Account), T1087.002 (Account Discovery: Domain Account), T1046 (Network Service Discovery), T1082 (System Information Discovery).
- TA0001 - Initial Access: T1190 (Exploit Public-Facing Application), T1566 (Phishing) para obter credenciais iniciais.
- TA0002 - Execution: T1059 (Command and Scripting Interpreter) para execução de código.
- TA0004 - Privilege Escalation: T1068 (Exploitation for Privilege Escalation) através de vulnerabilidades em aplicações web.
- TA0005 - Defense Evasion: T1027 (Obfuscated Files or Information) para ocultar payloads.
Correções e Mitigação
- Gestão de Vulnerabilidades Contínua: Implementar programas de pentesting contínuo, incluindo soluções de I.A. agentiva, para identificar e remediar falhas rapidamente.
- WAF e API Gateways: Utilizar Web Application Firewalls (WAFs) e API Gateways para filtrar tráfego malicioso e proteger contra exploits conhecidos e zero-days.
- Autenticação Forte: Reforçar a autenticação com MFA robusto e políticas de senha complexas.
- Monitoramento e Logging: Garantir logging abrangente de eventos de segurança em web applications e APIs, com integração a SIEMs para detecção de anomalias.
- Patch Management Priorizado: Priorizar a aplicação de patches para KEVs e vulnerabilidades críticas, com foco em sistemas expostos à internet.
Resposta e Preservação de Evidências
Em caso de detecção de atividade suspeita ou exploração, siga os procedimentos padrão de resposta a incidentes:
- Contenção Imediata: Isolar sistemas comprometidos ou bloquear IPs maliciosos.
- Análise Forense: Preservar logs de aplicação, web server, WAF e SIEM para análise detalhada.
- Remediação: Aplicar patches, corrigir configurações e revogar credenciais comprometidas.
- Comunicação: Notificar partes interessadas internas e externas, conforme a política de incidentes.
Não foram identificados indicadores de comprometimento verificáveis (IoCs) específicos nas fontes consultadas, pois o foco é em metodologia de pentesting e não em um incidente específico.
Perguntas frequentes
Por que a I.A. está tornando a escolha de ferramentas de pentesting mais crítica?
A I.A. acelera a descoberta e exploração de vulnerabilidades, com ataques ocorrendo rotineiramente antes mesmo da disponibilidade de patches. Isso exige critérios rigorosos na seleção de soluções de pentesting baseadas em I.A.
Quais são os desafios na avaliação de fornecedores de pentesting com I.A.?
Demonstrações de produtos podem ser enganosas, e as verdadeiras lacunas de uma ferramenta de I.A. só se manifestam em fluxos de trabalho autenticados, na cobertura real da aplicação e na segurança operacional em ambientes de produção.
Como um agente de I.A. se diferencia de um scanner inteligente?
A diferença reside no contexto. Enquanto alguns agentes começam do zero em cada execução, outros utilizam um modelo existente do site, atualizando-o entre os testes, o que é crucial para manter o contexto prévio.
Qual a melhor forma de avaliar fornecedores de pentesting com I.A.?
A melhor forma é através de um 'bake-off', um teste prático na própria aplicação do cliente, com contas de teste e escopo definidos, comparando múltiplos fornecedores simultaneamente.
Que tipo de vulnerabilidades as web applications enfrentam com a aceleração da I.A.?
Web applications, especialmente com fluxos de autenticação complexos e APIs expostas, são alvos principais. A falta de cobertura de pentesting aumenta o risco de exposição a vulnerabilidades não descobertas, como bypass de 2FA e injeção de código.